Architecture de sécurité souveraine Mellentaane
Une architecture ouverte, segmentée, observable, restaurable et gouvernée par des responsabilités explicites.
Architecture cible
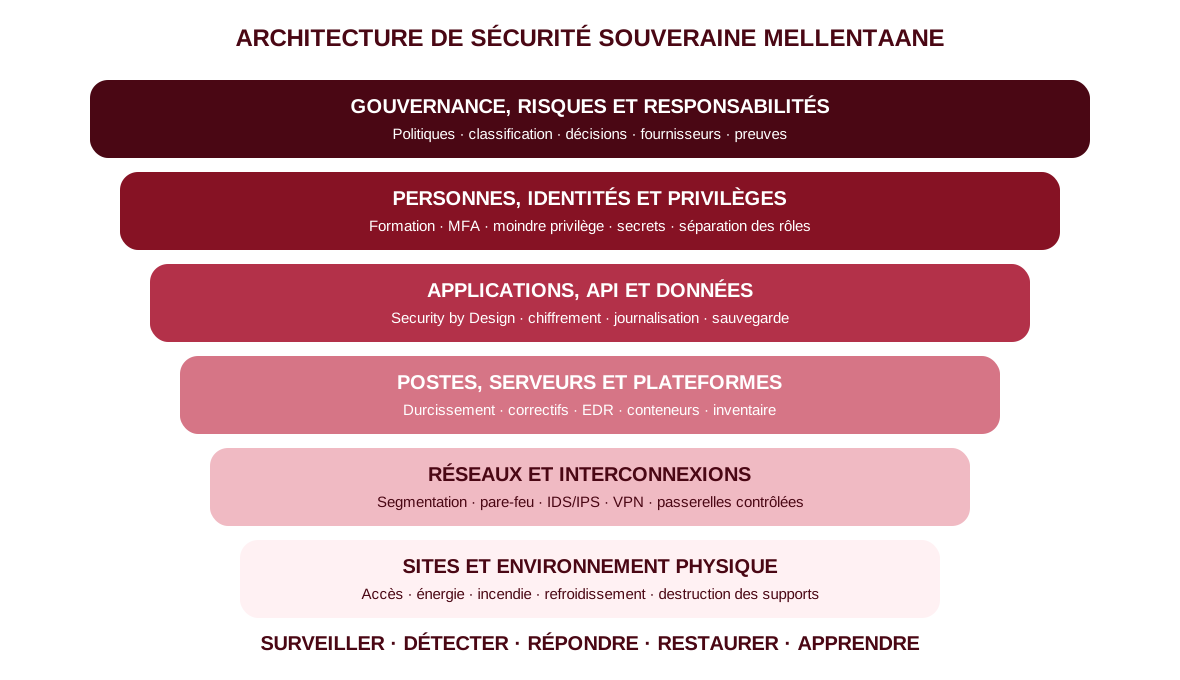
Une défense en profondeur maîtrisée localement
La Solution Mellentaane combine gouvernance, personnes, identités, applications, données, postes, réseaux, sites et surveillance. Aucun outil isolé n’est présenté comme une protection suffisante.
Règles non négociables
Principes d’architecture
Zero Trust pragmatique
Ne jamais déduire la confiance du seul emplacement réseau ; authentifier, autoriser et journaliser chaque accès sensible.
Moindre privilège
Accès minimaux, temporaires, revus et séparés selon les responsabilités.
Segmentation
Limiter les mouvements latéraux entre utilisateurs, applications, données, administration et sauvegarde.
Sécurité par défaut
Configurations durcies, services fermés, chiffrement et journaux activés dès la livraison.
Reconstruction
Infrastructure as Code, sauvegardes, documentation et exercices permettant de reconstruire.
Preuve continue
Inventaires, tests, alertes, décisions, restaurations et écarts conservés dans un dossier de maîtrise.
Séparer les usages
Zones de sécurité
| Zone | Contenu | Contrôle principal |
|---|---|---|
| Publique / DMZ | Portails et API exposés | WAF, reverse proxy, filtrage et absence de données maîtres |
| Applicative | Services métiers | Politiques est-ouest, identités techniques et secrets |
| Données | Bases, documents et registres | Accès strict, chiffrement, audit et sauvegarde |
| Administration | Bastions et outils privilégiés | Comptes séparés, MFA, PAM et enregistrement |
| Supervision / SOC | SIEM, métriques, traces et tickets | Accès en lecture contrôlé et intégrité des journaux |
| Sauvegarde / reprise | Copies, catalogues et sites secondaires | Identités et réseaux isolés, immutabilité et tests |
Architecture et exploitation
Responsabilités
Chaque composant possède un propriétaire, une équipe responsable, un niveau de service, des règles d’accès, un inventaire, des procédures d’incident, un plan de continuité et des preuves de test. La sécurité n’est pas déléguée à un outil ou à un prestataire.