Menaces et risques
Virus, hacking, ingénierie sociale, espionnage, menaces internes, pannes et fournisseurs compromis : comprendre les scénarios avant de choisir les outils.
Menace, vulnérabilité, conséquence
Un risque n’est pas seulement une attaque informatique
Le risque apparaît lorsqu’une menace peut exploiter une faiblesse et provoquer une conséquence sur une mission, une personne, une donnée ou une infrastructure. Une panne électrique, une erreur de configuration ou un prestataire incontrôlé peuvent être aussi graves qu’un pirate externe.
Comprendre avant de protéger
Panorama des menaces
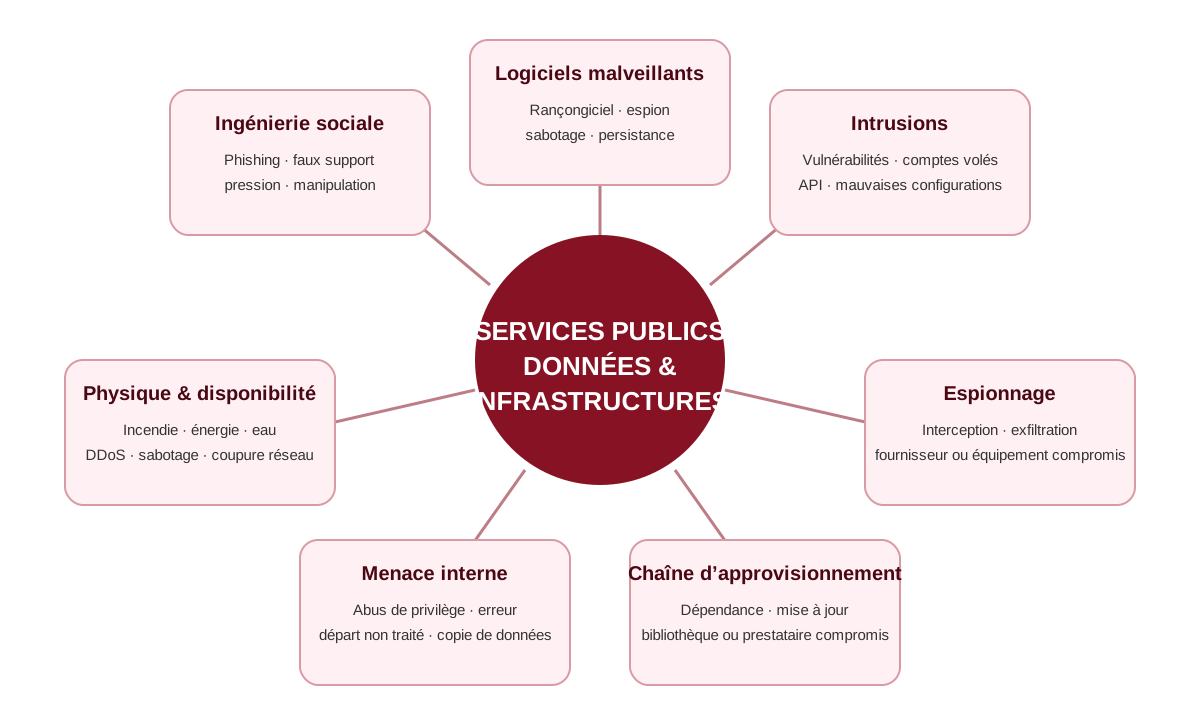
Logiciels malveillants
Virus, cheval de Troie, rançongiciel, logiciel espion, ver ou code destructeur peuvent voler, chiffrer, altérer ou immobiliser les données et postes.
Intrusions et hacking
Un attaquant peut exploiter une vulnérabilité, un compte volé, une API exposée ou une mauvaise configuration pour progresser dans le système.
Ingénierie sociale
Le phishing, le faux support, la pression hiérarchique ou l’usurpation d’identité cherchent à faire agir une personne contre les règles.
Menace interne
Un agent, administrateur ou prestataire peut commettre une erreur, abuser de ses privilèges, conserver un accès ou copier volontairement des informations.
Espionnage
L’exfiltration peut être discrète et durable : interception, équipement compromis, accès fournisseur, clé de chiffrement extérieure ou sous-traitant infiltré.
Indisponibilité et sabotage
DDoS, panne d’énergie, coupure opérateur, incendie, eau, destruction matérielle, suppression accidentelle ou sabotage peuvent interrompre le service.
Chaîne d’approvisionnement
Une bibliothèque, une mise à jour, un matériel ou un prestataire compromis peut introduire la menace au cœur d’un système pourtant bien défendu.
Désinformation et fraude
Faux documents, faux comptes, altération de données ou détournement des processus peuvent produire des décisions erronées sans arrêter le système.
Matrice pédagogique
Relier chaque menace à des contrôles
| Menace | Conséquences possibles | Protections principales |
|---|---|---|
| Rançongiciel | Services bloqués, données chiffrées, perte de confiance | Segmentation, durcissement, EDR, sauvegardes isolées, restauration testée |
| Vol de compte | Usurpation, accès illégal, fraude | MFA, moindre privilège, détection des connexions anormales, révocation rapide |
| Phishing | Identifiants volés, installation de malware | Formation, filtrage, procédure de vérification, MFA résistant |
| Intrusion serveur | Exfiltration, modification ou sabotage | Correctifs, pare-feu, WAF, IDS/IPS, tests et journalisation |
| Menace interne | Vol ou modification de données | Séparation des rôles, PAM, contrôle à quatre yeux, journaux protégés |
| DDoS ou panne | Indisponibilité du service | Redondance, filtrage, capacité, second site et procédure de continuité |
| Fournisseur compromis | Propagation dans l’État | Accès temporaires, SBOM, signatures, audit, alternatives et clauses de sortie |
Défense en profondeur
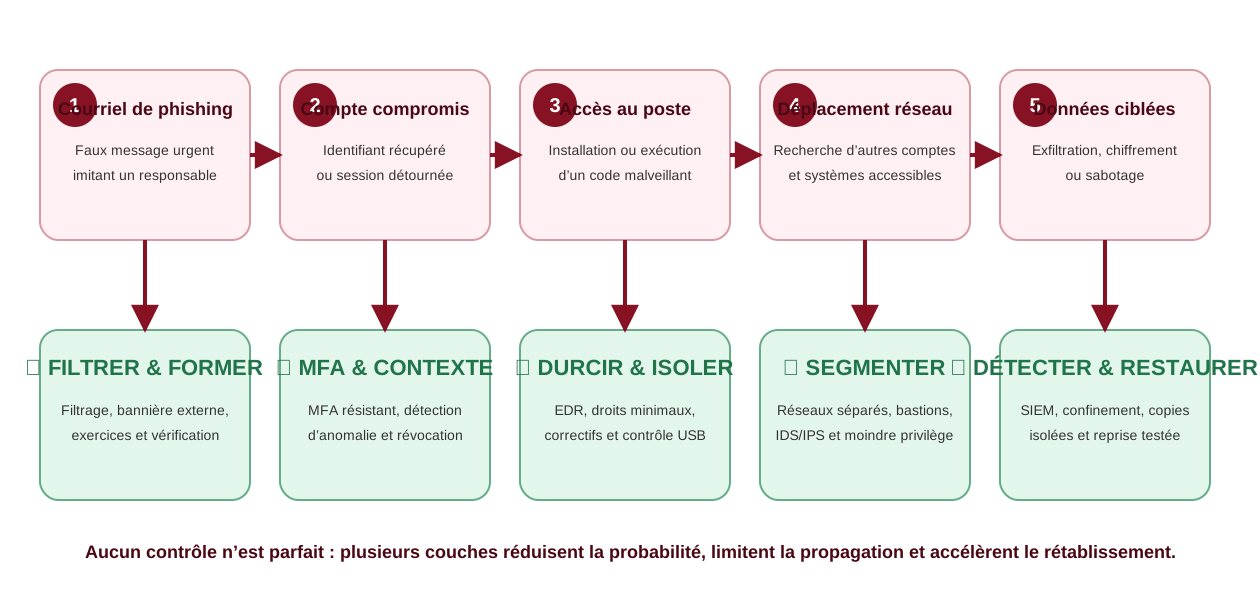
Une attaque est une chaîne