Réseaux, postes et équipements
Construire un réseau d’État segmenté et protéger chaque poste, serveur, mobile et équipement d’administration.
Réseau d’État
Pas de réseau plat, pas de confiance implicite
Un réseau souverain de l’État ne doit pas être un espace unique où tous les services communiquent librement. Il doit être segmenté par mission et criticité, chiffré, surveillé, redondant et interconnecté par des passerelles contrôlées.
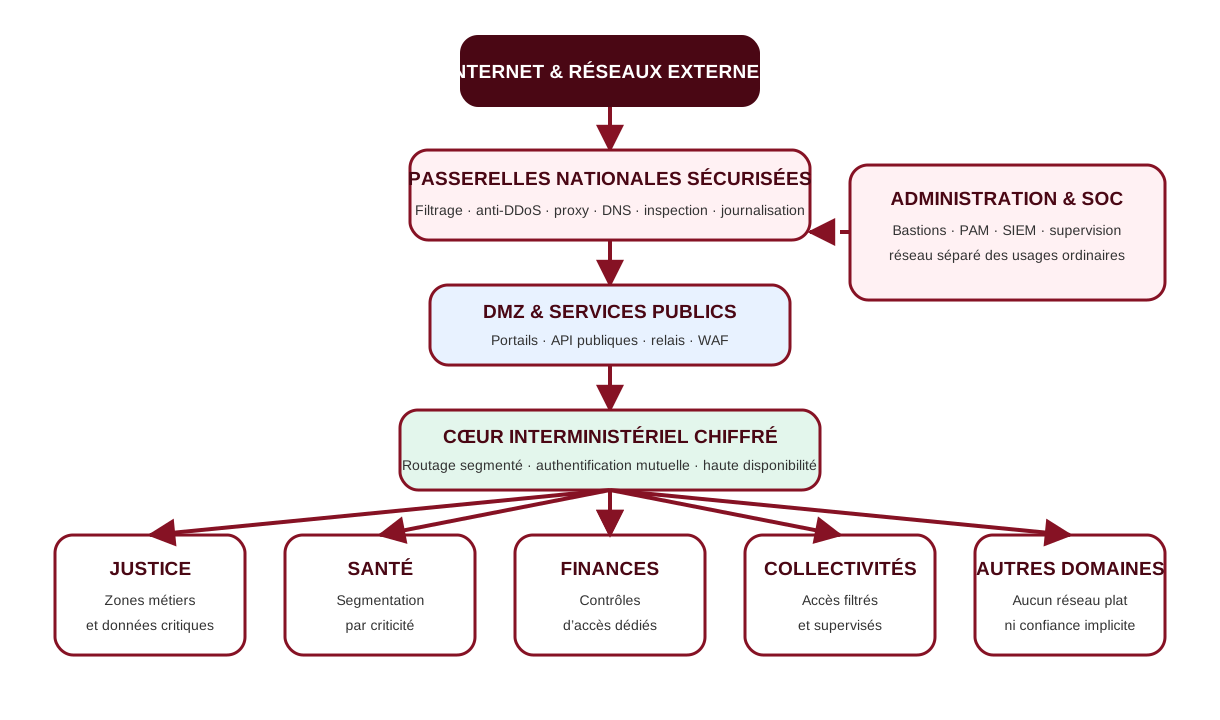
Limiter et observer les flux
Protections réseau
Pare-feu et filtrage
Autoriser uniquement les flux nécessaires, documenter les règles, revoir les exceptions et filtrer les sorties autant que les entrées.
Segmentation
Séparer utilisateurs, serveurs, données, sauvegardes, administration, partenaires et environnements.
IDS/IPS et métadonnées
Détecter les signatures, anomalies de protocole et comportements de déplacement latéral.
VPN et chiffrement
Authentifier les équipements et protéger les liaisons entre sites, utilisateurs et partenaires.
DNS, proxy et messagerie
Filtrer les domaines malveillants, contrôler les téléchargements et limiter les exfiltrations.
Résilience télécom
Prévoir plusieurs opérateurs, chemins, équipements et procédures de bascule testées.
Réduire la surface d’attaque
Postes, serveurs et mobiles
Inventorier
Connaître chaque équipement, système, logiciel, propriétaire, version, criticité et état de support.
Durcir
Supprimer les services inutiles, appliquer des configurations de référence et interdire les comptes administrateurs ordinaires.
Corriger
Prioriser les vulnérabilités selon l’exposition et la criticité, tester puis déployer les correctifs dans des délais définis.
Protéger les endpoints
Antivirus/EDR, chiffrement des disques, contrôle des périphériques, liste d’applications et effacement à distance.
Administrer par bastion
Séparer les comptes, enregistrer les sessions sensibles et interdire l’administration depuis les postes ordinaires.
Isoler rapidement
Le SOC doit pouvoir révoquer un compte, couper un flux ou isoler un poste sans interrompre tout le service.